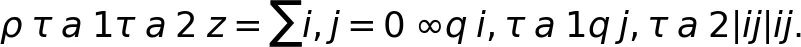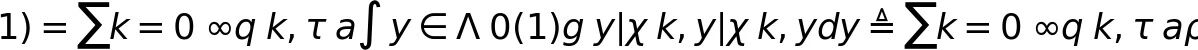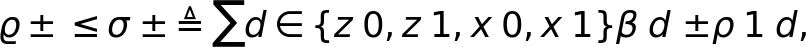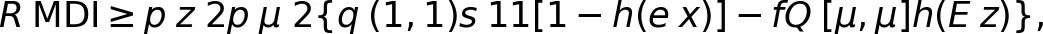
← 返回 PaperDaily 大模型与智能体

信息工程大学&上海交大:量子密钥分发实测303公里,硬扛三类器件缺陷

测量设备无关量子密钥分发的卖点,是探测器可以完全不信任;可源端一不完美,安全性论证立刻又保守又难看。这篇论文把编码偏差、强度波动、非理想真空态三件事塞进同一套算子支配框架,实测把安全距离推到303公里,比此前只考虑编码偏差的实验远出83公里多。值得读的是它不给每种缺陷单独打补丁,而是用一套算子不等式统一兜住。

信息工程大学&上海交大:量子密钥分发实测303公里,硬扛三类器件缺陷

paperdaily_reaction_gif


原论文信息如下:
论文标题:
Experimental Measurement-Device-Independent Quantum Key Distribution with Flawed State-Preparation over 300 km
发表日期:
2026年10月
发表单位:
信息工程大学河南量子信息与密码学重点实验室、上海交通大学电子工程系
原文链接:
https://arxiv.org/pdf/2610.11428v1.pdf

300公里量子密钥分发新突破:同时解决三种态制备不确定性

量子密钥分发(Quantum Key Distribution,QKD)想干的事情很朴素:让相隔几百公里的两个站点,不靠数学难题,只靠物理定律协商出一串只有它们知道的密钥。窃听者哪怕把光纤掐断、把中间节点整个接管,理论上也拿不到密钥。这个承诺很漂亮,但前提是设备得按说明书工作。真实的激光器、调制器、探测器,一个比一个不听话。
传统QKD系统最出名的软肋在接收端。单光子探测器的效率不匹配、死时间、雪崩特性,任何一个都能被拿来做文章,探测器致盲攻击、时移攻击都是从这个缝里钻进去的。为了解决这件事,测量设备无关量子密钥分发(Measurement-Device-Independent Quantum Key Distribution,MDI-QKD)在2012年前后被提出,参考文献[5,6]。它的思路很干脆:Alice和Bob各自把编码好的光脉冲送到中间节点Charlie那里做干涉测量,Charlie只负责公开"哪几次探测成功",Alice和Bob据此筛选出相同的比特。关键在于,Charlie完全可以是窃听者派来的——他撒谎不会让Alice和Bob的密钥不安全。这一招把探测器的所有缺陷一次性外包掉了。
但探测器可以不信,源端不行。Alice凭什么保证自己发出来的每个光脉冲强度恰好是设定的μ、相位恰好是0或者π?答案是:保证不了。实际系统里存在态制备不确定性(State-Preparation Uncertainty,SPU)。本论文把它归纳成三类:第一类是编码不确定性(encoding uncertainty),也就是相位或者基编码的偏差;第二类是强度调制不确定性(intensity fluctuation),也就是光强在目标值附近来回抖动;第三类是非理想真空态(imperfect vacuum state),受调制器消光比的限制,本该是零强度的那个"真空脉冲",其实还漏着一点点光。
信息工程大学河南量子信息与密码学重点实验室与上海交通大学电子工程系的研究团队,做了一次把这三种SPU全部纳入安全证明的MDI-QKD实验,在标准单模光纤上实现了303.37公里的安全密钥分发距离。此前考虑编码SPU的MDI-QKD实验最远只做到170公里,本文在有限码长条件下把这个数字往前推了83.56公里。更关键的是,它不是只多打了一点点距离,而是把"能处理的缺陷种类"从一种扩到了三种。
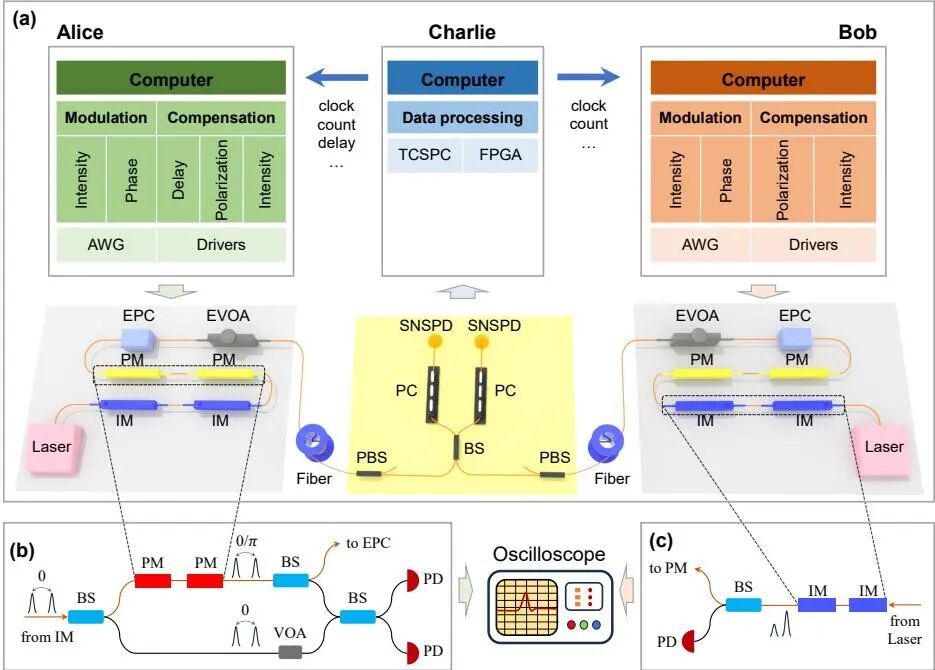
Figure 1
实验装置。(a) MDI-QKD实验系统。整个系统由分别位于Alice、Bob和Charlie的三台计算机控制;发送端Alice和Bob用任意波形发生器(AWG)和硬件驱动提供调制信号,并完成系统跟踪、补偿与精确标定;接收端Charlie执行干涉测量、采样探测结果并回传控制信息。光路上,连续波激光被两个强度调制器(IM)切成四种强度的脉冲序列,再由两个相位调制器(PM)完成相位编码与相位随机化;这四个调制器由AWG驱动,两个IM的偏置由偏置控制器管理;偏振和时延根据Charlie的反馈进行补偿;编码后的脉冲经电可调光衰减器(EVOA)衰减到单光子量级后送入Charlie。Bob的装置与Alice相同,但两者调制相互独立。Alice、Bob、Charlie通过标准单模光纤连接;Charlie用两个偏振分束器(PBS)对齐两路脉冲,再用一个50:50分束器(BS)做干涉,干涉脉冲由两个超导纳米线单光子探测器(SNSPD)探测,电信号交给时间相关单光子计数系统(TCSPC)和现场可编程门阵列(FPGA)处理。探测器的300毫秒计数率被送回Alice和Bob用于偏振补偿,Alice与Bob之间的时延信息则送回Alice做时延补偿。(b) 相位表征方案:脉冲先被分成两路,一路经PM调制,另一路作为不调制的参考,两路干涉后用光电探测器(PD)测强度比即可反推出相位差。(c) 强度表征方案:未衰减的信号脉冲被直接分出一路,用PD测量强度。图中缩写还包括电偏振控制器(EPC)、偏振控制器(PC)。

从编码到强度再到真空态:MDI-QKD如何应对现实设备缺陷

先补一点背景。本文采用的是时间仓编码(time-bin encoding)与相位编码混合的方案:Z基用两个时间仓上"有光/无光"的组合来承载比特,X基用两个时间仓之间的相位差是0还是π来承载比特。由于弱相干光源必然有一定概率发出多光子脉冲,系统还用上了诱骗态方法(decoy-state method)——通过随机切换几种不同强度的脉冲,从总计数率里反推出单光子成分贡献了多少。诱骗态这套东西的前提是"发送强度我心里有数",而这个前提恰恰是最容易出问题的。
强度抖动这件事,根源在调制器驱动电压的漂移和环境温度的变化;相位抖动则来自相位调制器本身的不完美以及干涉仪臂长的缓慢漂移。这些误差不是"要么对要么错",而是围绕目标值的一团分布。此前有实验数据表明,编码和强度的态制备不确定性都服从高斯分布,本文的实验再次确认了这一点。
在X基下,理想情况下两个时间仓的相对相位固定为0或者π,但有编码SPU的实际状态要写成对相位分布积分之后的形式:
公式1
公式1:Z基下的实际制备态。文中qi,τ表示强度设定τ对应的分布落在i光子数上的概率,由强度分布的概率密度函数fx与泊松分布概率pi,x=e−xxi/i!积分得到。也就是说,发送端发出的并不是一个确定的"i光子态",而是一堆不同光子数状态的混合。
公式2
公式2:X基下的实际制备态。Λ0(1)表示随机比特0或1对应的相位分布集合,gy为概率密度函数,{|χk,y⟩}是双模k光子态。这个式子把编码SPU完整地写进了状态描述里,也是后文估计相位错误率的出发点。
过去针对SPU的安全证明其实不少,但各有各的偏科。Gottesman-Lo-Lütkenhaus-Preskill(GLLP)安全性分析可以用保真度把各种不完美一起兜进去,代价是随着信道损耗增加,可证明的密钥率掉得非常快。损耗容忍(loss-tolerant,LT)方法通过刻画编码SPU能维持较高的密钥率,但它只管编码,不管强度和真空态。虚拟互不偏基(mutually unbiased bases,MUB)方法也是针对编码不完美。强度波动这边,主流做法是把单光子计数率按最坏情况用解析公式或者线性规划去估。而非理想真空态的问题,此前在孪生场QKD和时间仓编码的无侧信道QKD中分别被分析过。
问题就在这儿:每种方法都只管一个方向,把它们拼起来,保守程度会层层叠加,密钥率基本就没了。而实际做实验的MDI-QKD系统,此前最多同时处理编码SPU。本文要解决的正是这个"拼盘"困境——用一套统一的理论框架,同时兜住编码、强度、真空三种缺陷,而且尽量不做过度保守的估计。
要做到这一点,首先得能"看见"这些不确定性。本文给出了两个表征模块,如图1(b)和1(c)所示:相位表征把脉冲分成调制臂与参考臂,干涉后用两个PD的强度比算出相位差,两个时间仓的相位差之差就是实际调制出来的相位;强度表征则直接把未衰减的信号脉冲分出一路送进PD测量。这两个模块通过分束器接入主光路,与密钥生成链路共用光源,代价只是源端多了一点额外衰减,而这点衰减可以由输出端的EVOA补回来。这套设计的实用价值在于,它可以在密钥分发的任意时刻灵活插入表征,不需要打断整条链路。

算子优势方法:统一框架下的紧致密钥率估计

MDI-QKD的安全分析有一个标准套路:把它换算成"虚拟纠缠版本"。Alice和Bob各自制备一个纠缠态,一个子系统自己留着(称为a和b),另一个子系统(c1和c2)发给Charlie。这样一来,Alice和Bob手中的比特与Eve掌握的信息之间的关系,就可以用一个叫相位错误率(phase error rate)的量来刻画。只要相位错误率上界控制得住,隐私放大就能削掉Eve的信息。纠缠版本和制备—测量版本对Eve的信息、对Alice和Bob的最终结果都是一致的,所以证明纠缠版本安全就够了。
真正难的地方在于:Charlie的测量结果可以看成一组正算子值测度(positive operator-valued measure,POVM){Ĉ0, Ĉ1, Ĉ⊥},对应"宣布0""宣布1""宣布失败"三种结果。理想情况下,被测量的是两个单光子态的干涉,边界清清楚楚;但有了SPU,Alice和Bob实际上发出去的是公式1和公式2那种混合态,直接去算这些算子的期望值就变成了一个非常难受的优化问题。
本文的核心武器是算子优势方法(operator dominance method),来自参考文献[52]。它最初是为孪生场QKD的有限码长安全证明设计的,思想是:不去硬算那些算不清的期望值,而是构造一组算子不等式,把一个"难估计的状态"用几个"容易测量的状态"给上下夹住。
公式9
公式9:算子优势条件。左边ϱ±是Bell态投影算符,右边σ±是由Z基两个比特取值(z0、z1)与X基两个比特取值(x0、x1)对应的单光子态线性组合而成的算符,βd±是实系数。这个不等式的物理含义是:理想Bell态投影"小于等于"若干实际可测状态的加权组合,于是它的期望值就能被那些可以直接从实验计数里读出来的量给界住。
有了它,公式(8)里那四个难算的项就可以被替换成α系数、β系数与实际计数率的组合,相位错误率的上界随之到手。值得注意的是,这套推导完全没有依赖"状态是纯态"或者"状态准确已知",所以编码SPU可以直接被吃进去。
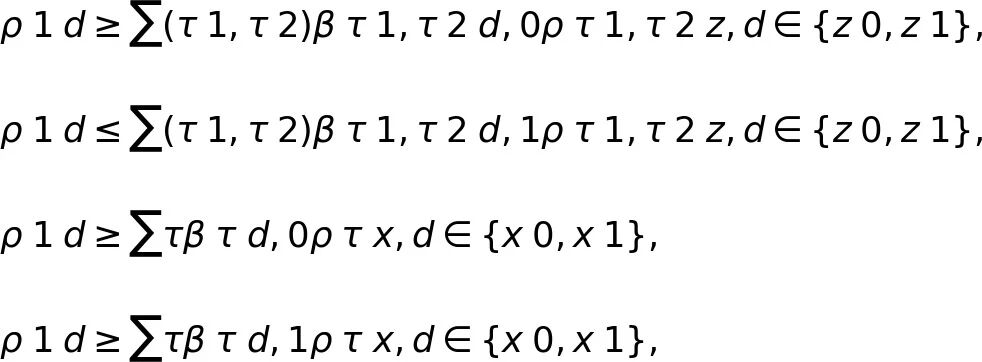
强度这一侧的处理思路相似但更巧妙。诱骗态方法真正要的东西是单光子计数率s11,而单光子态ρ1d本身在强度抖动下并不干净。本文先构造"差分态":把信号强度脉冲对应的态除以它的零光子概率,再减去真空脉冲对应的态除以它的零光子概率。这样一减,零光子成分被消掉,剩下的全是多光子贡献,而且各阶系数αj,μ可以带着强度抖动一起积分算出来。随后再构造组合α2,νρμ−α2,μρν,把多光子阶数按系数单调性逐层剥离,最终得到单光子态ρ1d的上下界。
公式12
公式12:单光子态的算子优势条件族。上下两行分别给出Z基两个比特取值下ρ1d的下界和上界,下面两行是X基情形。βτ1,τ2和βτ是由强度参数决定的系数,(τ1,τ2)标记发送端选择的强度组合。这里的关键是:这些系数全部来自可标定的强度分布,而不需要假设发送端"完美"。公式还给出了配套的强度约束条件,例如μ>o、ν>o、μ+o>ν+o′、μ>ω、ν>ω等,用来保证组合后的算符半正定,从而让不等式方向站得住。
把这些不等式两两相乘,就得到双发的单光子乘积态的下界,代回计数率后,s11的下界就能用实验里直接测到的强度组合计数率写出来。同样的套路再走一遍X基,相位错误率的上界也就确定了。最后代入标准密钥率公式:
公式4
公式4:MDI-QKD的安全密钥率下界。pz是选择Z基的概率,pμ是选择强度组合(μ,o)或者(o,μ)的概率,q(1,1)是两个发送端都发出单光子的联合概率,s11是单光子计数率,ex是相位错误率,h(·)是二元熵函数,f是纠错效率,Q[μ,μ]与Ez分别是信号强度下的计数率和误码率。方括号里的第一项是单光子部分能贡献的净密钥,第二项是纠错付出的代价。
为什么一直强调"紧"这个字?因为密钥率下界如果估得松,系统就必须跑更长时间、积累更多脉冲才能证明安全性,有限码长下这几乎是致命的。GLLP路线之所以在长距离下迅速趴窝,就是因为它把各种不完美都折算成保真度损失,用一个统一但很钝的尺子去量,损耗一大就全线崩溃。算子优势方法的价值在于,它把不确定性精确地翻译成系数,让保守只在必要的地方发生。

303公里实验验证:性能与安全性的双重提升

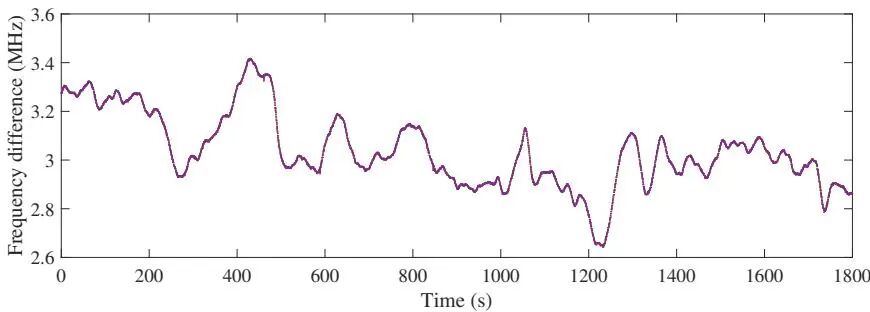
实验部分先说设置。Alice和Bob各用一台自由运行的连续波激光器,中心波长1550.12纳米,两台激光器互不锁频,实测频率差被控制在4兆赫以内。这个细节值得单独拎出来,因为MDI-QKD要求两个独立光源在Charlie处干涉,频率漂移会直接影响干涉可见度。本文给出的论证是:频率漂移只来自激光器内部工作状态,与QKD的设定选择无关,因此对不同编码状态的影响是均匀的;再加上状态制备阶段专门做了相位随机化,不同脉冲之间不存在相位关联,所以即便存在频率漂移,独立同分布(independent and identically distributed,i.i.d.)假设依然成立。
Figure 5
图5:两台自由运行激光器的频率差测量结果。这个曲线是"i.i.d.假设在频率漂移下依然成立"这一论断的实验依据,漂移量保持在很小的范围内。
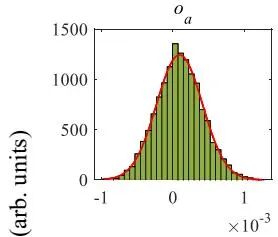
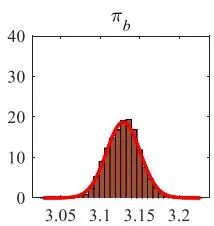
传输距离一共取了五个点:101.15、152.40、202.31、253.56和303.57公里,用的是典型损耗系数0.2分贝每公里的标准单模光纤。每个距离点实验之前,都会先对调制相位和强度做一轮表征标定。表征结果证实了此前的观察:光脉冲的相位与强度都服从高斯分布。
强度分布第一行 Figure 2
图2:强度与相位表征结果。前两行是强度分布,其中强度μ代表信号态,其他依次为诱骗态;最后一行是相位分布。下标a和b分别对应Alice和Bob。可以清楚看到,实际发送的强度和相位并不是钉死在目标值上的一个点,而是围绕目标值的一团高斯形状的分布——这正是SPU最直观的样子。下面两张表给出了这些分布的高斯拟合参数。
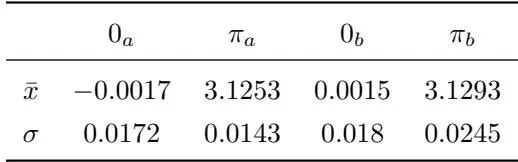
Table 2
表2:相位分布高斯近似的参数。x̄为均值,σ为标准差。这些σ就是编码SPU在理论推导里的输入量,数值越大,安全证明需要留的余量就越多。
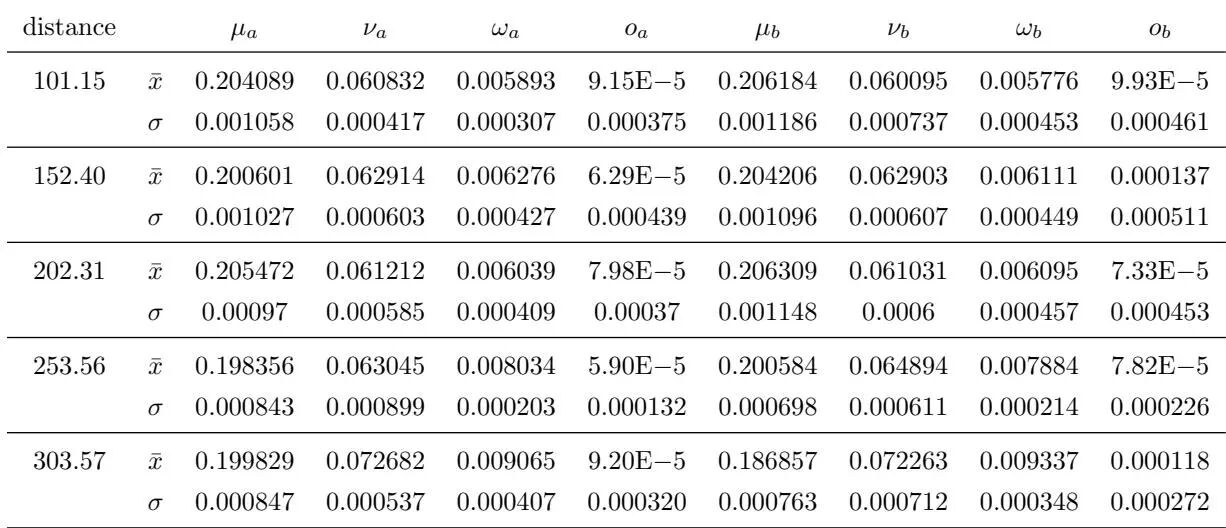
Table 3
表3:强度分布高斯近似的参数。x̄为均值,σ为标准差。强度抖动是三类SPU中最容易被忽视的一类,因为它在短距离下几乎不产生可观测影响,但一旦距离拉长,诱骗态估计的偏差会被放大。
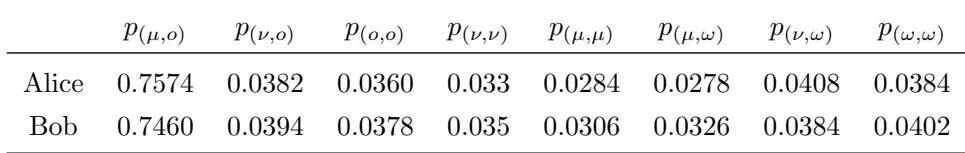
Table 4
表4:概率参数的实验取值。p(τ1,τ2)表示制备强度为τ1和τ2的态的概率,其中τ1与τ2的先后顺序是随机的。这些概率会直接进入密钥率公式的系数项。
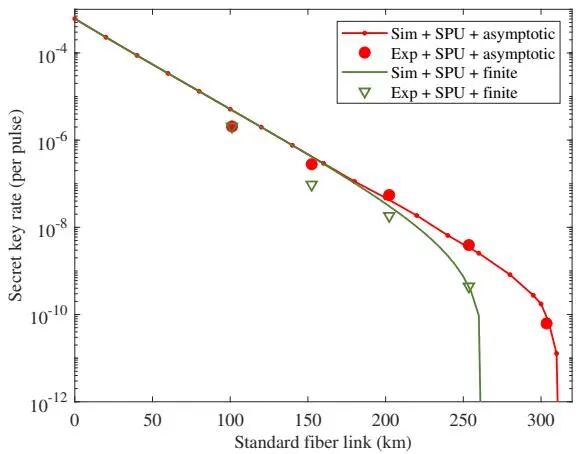
然后是结果。303.57公里的距离点上,系统在同时考虑编码SPU、强度调制SPU以及非理想真空态效应的条件下,依然能够完成安全密钥分发,这一点被作者称为此前涉及SPU的实验中最远的距离,同时也是考虑SPU种类最多的一次。有限码长情形取安全系数ε=1×10⁻¹⁰,在101.15、152.40、202.31、253.56公里分别累积了约7.68×10¹²、7.50×10¹³、9.67×10¹³和5.08×10¹⁴个总脉冲。有限码长下可实现的安全距离保持在253.56公里。
Figure 3
图3:安全密钥率(Secret Key Rate,SKR)随Alice与Bob之间传输距离变化的关系(对数坐标)。曲线是根据本文实验在253.56公里处的表征结果分别在渐近情形和有限码长情形下仿真得到的;红色圆点和绿色三角分别是渐近情形与有限码长情形下的实测密钥率。可以看到曲线斜率在长距离段明显变陡,这正是信道损耗与SPU余量共同作用的结果。
Table 5
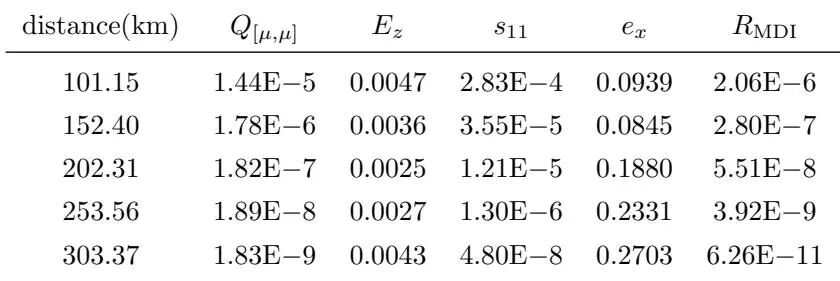
表5:不同量子链路光纤长度下的MDI-QKD实验结果。这里可以看到密钥率随距离的衰减节奏——101.15公里还有每秒几百比特的量级,到300公里出头就掉到了百分之几比特,量子通信的"距离税"从来不便宜。
Table 1
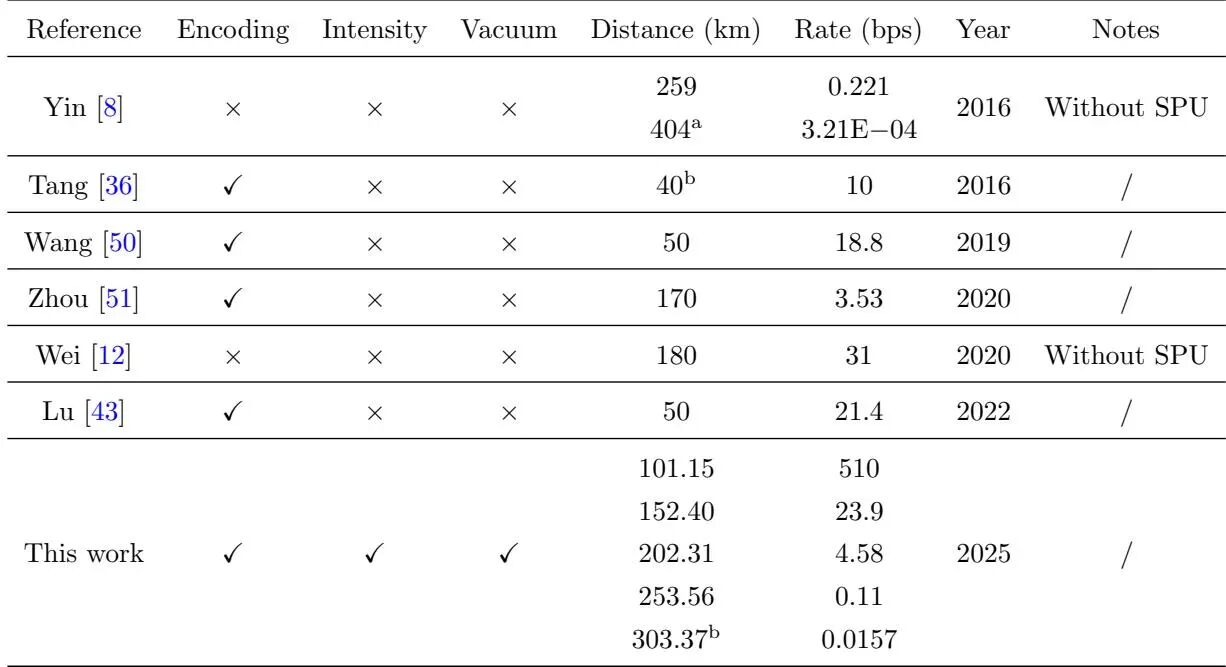
表1:近年考虑SPU的MDI-QKD实验汇总。表格把三类SPU——编码SPU、强度调制SPU、非理想真空态效应——分列出来,并给出距离与密钥率。此前考虑SPU的实验在编码一栏基本都打了勾,强度与真空两栏普遍是叉,最远距离是170公里;本文三项全部打勾,同时把距离推到303.37公里。152.40公里处密钥率达到23.9比特每秒,这个数字已经超过了此前50公里实验报道的水平。
shaona.jpeg
这里还得说一句公道话。文中并没有声称自己在密钥率上全面压制所有对手,对比的重点是"在不考虑SPU的长距离实验面前,本文系统在约250公里处密钥率仍保持同一数量级"。这是一个相当克制也比较准确的表述——把安全性论证加严了这么多,密钥率没有崩掉,本身就是这套框架"紧"的证据。不过也要注意表1里不同实验的信道条件并不完全一致,其中2016年的Yin等人实验用的是超低损耗光纤,做横向比较时这一条得记住。
从实验设计的合理性看,本文有几个地方比较扎实。一是表征不是事后补的,而是每个距离点实验前都重新标定一次,相位和强度分布的高斯参数来自实测而不是假设;二是光源互不锁频,避免了用"共源"这类取巧手段把频率漂移问题绕过去,代价是更难做但结论更接近真实部署场景;三是同时给出了渐近与有限码长两套结果,有限码长下的253.56公里比渐近情形短了整整50公里,这个差距本身就说明了有限码长效应在高损耗区有多凶猛,作者没有把它藏起来。

未来展望:从i.i.d.假设到更实际的量子通信安全

要理解这篇工作的边界,得先看清它站在什么假设上。公式1和公式2的状态描述里隐含了两条前提:第一是独立同分布假设,即每一轮发出的状态相互独立,且服从同一个分布;第二是量子比特假设(qubit assumption),即把分析限制在调制空间内,不考虑其他维度的自由度。论文也明确说明,这两个假设之外还隐含了"不存在潜在侧信道"这一条。换句话说,它把源端在编码和强度上的不完美算得很细,但并没有把所有可能的物理泄漏都堵上。
作者在文中提到,量子比特假设其实是可以去掉的——把非量子比特态分解成"量子比特空间内的分量"与"补空间内的分量"两部分直接和,就能得到更一般的安全分析。这是一个明确的延伸方向。另一个现实方向是非独立同分布源,真实系统里激光器的强度漂移往往带有慢变趋势,逐脉冲独立同分布未必严格成立,如何在非独立同分布框架下保持密钥率不塌方,是一个还没被完全吃透的问题。
从工程视角看,还有几件事值得盯。一是这套框架的可搬移性:算子优势方法本质上是把一个"难估的期望值"用"可观测状态"夹住,这个思路并不局限于MDI-QKD,孪生场QKD、无侧信道QKD这些对源端同样敏感的方案理论上都能受益。二是表征开销与实时性的权衡:本文用分束器让表征与密钥生成并行进行,代价只是源端多一点衰减,但长距离部署中这个额外的分光与探测链路要不要常驻,取决于运维成本能否接受。三是探测器侧的配合:文中使用的是超导纳米线单光子探测器,探测效率约55%,暗计数率在采样区间内约3×10⁻⁸,这套硬件本身就不便宜,距离再往上推,对探测器和时钟同步的要求只会更苛刻。
所以更准确的说法是:本文把"源端不完美"这个长期被简化处理的问题,做成了一个可以定量、可以标定、可以统一推导的工程对象,并且用303公里的实测证明了这条路走得通。但从"实验室跑通"到"现网跑稳",中间还隔着成本、长期漂移、运维与规范认证几道关。

龙迷三问

下面是龙哥对于大家可能的一些问题的解答:
这篇论文到底在解决什么问题?针对编码偏差、强度波动与非理想真空态三类态制备不确定性,本文用算子支配方法给出紧致密钥率估计,在标准单模光纤上完成测量设备无关量子密钥分发实验,安全距离达303.37公里。
这篇工作最值得看的点是什么?在303.37km标准单模光纤上实现安全密钥分发,同时考虑编码SPU、强度调制SPU和非理想真空态效应。在152.40km处密钥率达到23.9bps,超越此前50km距离的报道速率。与不考虑SPU的长距离实验相比,在约250km处仍保持相同数量级的密钥率。有限码长情况下最远距离达253.56km。
这篇工作的边界或风险在哪里?优点:首次在MDI-QKD中同时考虑编码不确定度、强度波动和非理想真空态三种SPU,提出统一的算子优势方法框架,实现最远303.37km的安全密钥分发,同时保持高性能密钥率。缺点:仍依赖i.i.d.假设和qubit假设,未考虑侧信道、模式效应、设置选择关联等实际问题;有限码长下最远距离降至253.56km。
如果你还有哪些想要了解的,欢迎在评论区留言或者讨论~

龙哥点评

论文创新性分数:★★★★☆

本文提出基于算子优势方法(operator dominance method)的统一理论框架,通过构造算子不等式来紧致估计单光子计数率和相位错误率,从而在同时考虑编码不确定度、强度波动和非理想真空态三种态制备不确定性的情况下,实现MDI-Q。

实验合理度:★★★☆☆

现有材料未完整覆盖数据划分、基线公平性和统计显著性,因此按中性评价处理。

学术研究价值:★★★★☆

本文提出基于算子优势方法(operator dominance method)的统一理论框架,通过构造算子不等式来紧致估计单光子计数率和相位错误率,从而在同时考虑编码不确定度、强度波动和非理想真空态三。

稳定性:★★★☆☆

现有材料未提供充分的极端条件、重复运行或扰动测试,稳定性暂按中性评价。

适应性以及泛化能力:★★★☆☆

现有材料未完整展示跨数据集、跨场景或分布外实验,泛化能力仍需进一步验证。

硬件需求及成本:★★★☆☆

现有材料缺少完整训练资源、参数量、显存和推理时延信息,成本暂按中性评价。

复现难度:★★★☆☆

现有材料未确认完整代码、配置、数据处理脚本和权重是否齐备,复现难度暂按中性评价。

产品化成熟度:★★★☆☆

论文验证以研究实验为主,真实部署中的时延、成本、维护和异常场景仍需补充验证。

可能的问题:仍依赖i.i.d.假设和qubit假设,未考虑侧信道、模式效应、设置选择关联等实际问题;有限码长下最远距离降至253.56km。


*本文仅代表个人理解及观点,不构成任何论文审核或者项目落地推荐意见,具体以相关组织评审结果为准。欢迎就论文内容交流探讨,理性发言哦~ 想了解更多原文细节的小伙伴,可以点击"阅读原文",查看更多原论文细节哦!       

转发文章 微博 X LinkedIn Facebook

读者留言

可直接以游客身份留言,也可注册读者账号。所有留言均需管理员审核后公开。

0 条已公开

还没有公开留言,欢迎留下你的看法。

游客可以直接留言;注册后可使用固定昵称和账号身份。 登录 免费注册
同一访问者每天最多提交 5 条。
龙哥读论文 · PaperDaily

本文基于龙哥读论文 PaperDaily 数据库整理,结合论文原文与工程视角进行解读。

LONGGE AI COMMUNITY

把每天读到的论文,变成长期积累

加入「龙哥读论文」知识星球,持续获取 AI 论文、资讯、开源项目、招聘与研究思路。

加入龙哥读论文微信群:添加微信 kangjinlonghelper,备注“研究方向 + 地点 + 学校/公司 + 昵称”。

龙哥读论文知识星球二维码 微信扫码加入知识星球