← 返回 PaperDaily
大模型与智能体
信息工程大学&上海交大:容忍器件不完美,量子密钥分发250公里不掉速
量子密钥分发最尴尬的一点:理论证明很漂亮,真机器却永远不完美。激光器偏一点、调制器抖一点,连"把器件参数测准"这件事本身都测不准,安全性就可能打折扣。信息工程大学与上海交大这篇工作,用算子支配方法把编码、强度和表征三类不完美塞进同一个框架,实测参数下250公里传输的密钥率几乎不掉,MDI-QKD还能撑到375公里以上。做量子通信和实用安全的同学值得一看。
龙哥读论文
发布于 2026-10-18 01:22:03
阅读 11
查看原文
原论文信息如下:
量子密钥分发(Quantum Key Distribution,QKD)这件事,听上去像是给通信上了物理定律级别的保险:两个相隔千里的用户,各自拿一束光互相对暗号,谁偷看谁就会留下痕迹,最后双方能协商出一串只有他们知道的密钥。这套逻辑从BB84协议开始,理论侧已经打磨了四十多年,诱骗态方法让普通弱相干光源也能上场,测量设备无关QKD(Measurement-Device-Independent QKD,MDI-QKD)又把接收端被黑客操控的风险堵了个严实。
但理论再漂亮,机器还是那台机器。真正发射量子态的,是激光器、相位调制器、强度调制器、可调衰减器这一串实实在在的元器件。激光器的中心波长会随温度漂移,调制器的相位响应会随驱动电压抖动,电信号有噪声,光路有串扰。于是,Alice宣称自己发出了完美的0态和1态,实际上发出去的却是一个偏离了理想目标、甚至混进了杂质的量子态。
本文讨论的就是这个"最后一公里"的问题。论文由信息工程大学河南省量子信息与密码重点实验室与上海交通大学电子信息与电气工程学院合作完成,指向一个非常实际的目标:让QKD的安全分析不再依赖"器件绝对听话"这个前提。
量子密钥分发为何不够安全?态制备与表征不完美性带来的挑战 要理解这篇论文在跟什么较劲,得先把"实际制备的量子态"这件事说清楚。理想情况下,Alice在Z基下准备 |0⟩ 和 |1⟩ 用来生成密钥,在X基下准备 |+⟩ 和 |−⟩ 用来估计窃听者可能掌握的信息量。而现实情况是,她准备出来的是四个并不完全标准的二维量子态,论文把它们统一记作下面这个形式。
只讲编码不完美还不够。现在主流的QKD系统用的不是单光子源,而是弱相干光源(Weak Coherent Source),也就是把激光衰减到平均光子数远小于1的水平。这样一来,脉冲里有时一个光子都没有,有时有一个,有时还藏着两个甚至更多,而多光子脉冲就是窃听者的机会。诱骗态方法(Decoy-State Method)正是为此而生:Alice随机地用几种不同强度的光脉冲发送,其中一种强度用于生成密钥,其余几种用于估计单光子成分的行为。
这就意味着,诱骗态QKD里其实存在两个"调制空间":一个是编码空间 强度空间
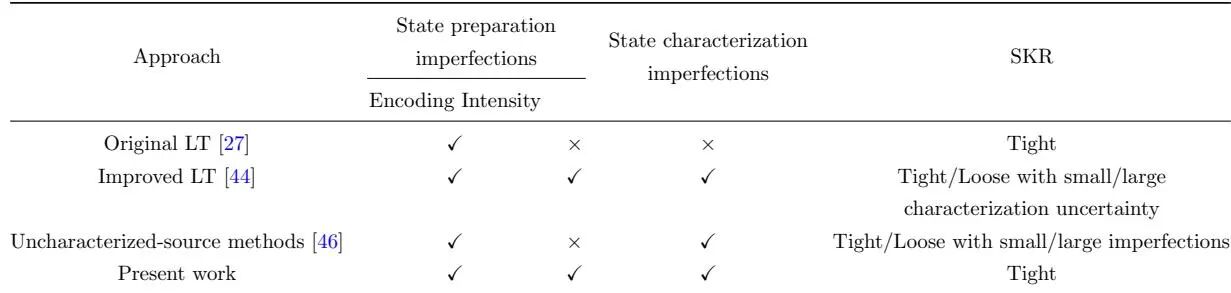
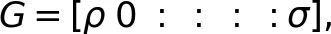
第三类问题更隐蔽,也更容易被忽略——表征不完美
这张表其实点出了一个长期的取舍困境:对表征的要求越宽松,实现起来越省事,但性能代价越大;表征越精确,性能越好,可实验上越难做到。这篇论文想干的事情,就是在这条曲线上找一个新的工作点——不要求精确表征,但也不要因为不精确就把密钥率砍得太狠。
算子支配方法:统一框架解决编码、强度与表征三大不完美性 论文的核心工具叫算子支配
先从单光子QKD讲起。Alice制备的态最终要交给Bob测量,论文把Bob手里这个系统记作b。由于这些态本身可能是混态,无法直接写成某个纯态,论文引入一个虚拟的辅助系统A做纯化,得到 |φi⟩Ab = Σm∈{0,1} |γi,m⟩A|m⟩b。这里的关键在于,辅助系统A和那些非归一化的 |γi,m⟩ 都只是数学构造,不涉及任何实际物理过程,但它们之间的内积必须满足 ⟨γi,n|γi,m⟩ = ⟨m|ρi|n⟩,这样才能保证纯化之后约掉A系统得到的就是原始的混合态。
接着再引入一个记录比特的辅助系统a,构造纠缠态 |Φz⟩aAb = Σi∈{0,1} √pi |i⟩a|φi⟩Ab。Alice对a系统做Z基测量,以概率 pi 得到 |i⟩a|φi⟩Ab,b系统上留下的态恰好就是 ρi。这说明纠缠方案与制备-测量方案在观测结果上完全等价。由于a系统上的操作与Eve、Bob的操作可以对易,Alice完全可以把这个测量推迟到Bob收到态之后再做,安全性证明因此不受影响。
有了这套语言,单光子QKD的安全密钥率可以写成下面的经典形式。
论文的做法是引入一个算子不等式,也就是算子支配条件。
有了这个不等式,无法直接测量的量就被换成了可以测量的量。
于是相位错误率的估计变成一个半定规划问题:在半正定约束下最小化 ex。而面对表征不完美时,还要再套一层最优化——因为真实的 ρi 不是已知量,它只落在集合 Vi 里。
编码讲完,再看强度。诱骗态QKD的密钥率公式与单光子场景略有不同,它还要额外考虑单光子成分在信号态中的占比以及纠错消耗。
论文处理强度不完美的思路,与处理编码不完美是同构的:用不同强度的实际制备态去支配理想单光子态。
论文还给出了具体的系数构造。它把信号态、诱骗态和真空态做归一化差分组合,得到 ρμ 与 ρν 两个"纯多光子"算符,再利用二阶项系数的符号性质,使得 α2,νρμ − α2,μρν 展开后真空项为零、一阶项系数为正、二阶项系数为负,从而将一阶(也就是单光子)贡献从各种强度的实测增益中"洗"出来。可用的光强区间 Π 里,系数 Cτ0,τ1;s 还进一步给出了极值形式,配合 βs ≥ Csminβs−1 ≥ 0 的递推关系,可以保证得到的下界不会因为强度区间的扩大而失去意义。整套推导的最终产物,是两个带上下确界形式的最优化问题,用于求出 Yi,j 的上下界。
到这里,编码、强度、表征三类不完美就被塞进了同一套数学框架里:表征不完美负责决定状态集合 V,算子支配负责把状态集合里的最坏情况转换成可测量量的线性组合,剩下的就是一个可以数值求解的优化问题。
从单光子到MDI-QKD:方法如何全面覆盖 单光子QKD的分析是基础版,真正考验框架通用性的是测量设备无关QKD。MDI-QKD的工作方式不同:Alice和Bob各自把量子态发给一个第三方Charlie,由Charlie做一个贝尔态测量(Bell State Measurement)并公布结果。Charlie可以是完全不可信的,因为即使他篡改测量结果,也无法获得密钥信息。这样一来,接收端所有针对探测器的攻击路径就被堵死了,安全性只剩下一个入口——光源端。
这也意味着,如果光源端存在编码和强度不完美,MDI-QKD的"免疫"就打了折扣。论文把算子支配从单个源推广到两个源的联合情形:既然单边有 ϱi ≤ Σβm,iρm,那么两边各自支配之后再做张量积,得到的联合不等式仍然成立,即 ϱi⊗ϱj ≤ Σm,n βm,iβn,j ρm⊗ρn。这个性质让框架可以自然地扩展到双源场景。
MDI-QKD的相位错误率同样需要区分Charlie公布的是哪一类贝尔态,因为不同的贝尔态对应不同的相位关系,因此论文把它写成两类结果加权平均的形式,两类结果分别对应相位错误率 ex0 和 ex1,权重是各自出现的概率 p(0) 与 p(1)。最终密钥率可以写成与单光子QKD结构相似、但单光子成分变成"双方同时单光子"的形式。
论文对这个扩展的处理并不算长,篇幅上只是一个简洁的分析加仿真,但它证明了一件事:同一个框架不需要为不同协议重写安全证明,只要改变支配对象和测量算符,就能复用到单光子、诱骗态和MDI-QKD三种场景。
仿真验证:实际参数下密钥率几乎不受影响 理论框架再漂亮,最终要看数值能撑住多少密钥率。论文的仿真没有凭空设参数,而是直接取自商用QKD系统的实测结果。这些实测数据表明,实际系统的编码不完美与强度不完美都近似服从高斯分布,因此可以用均值和标准差两组参数来描述。
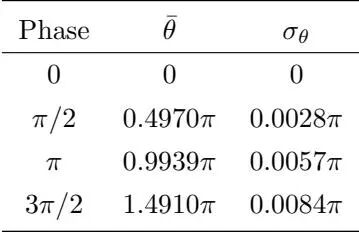
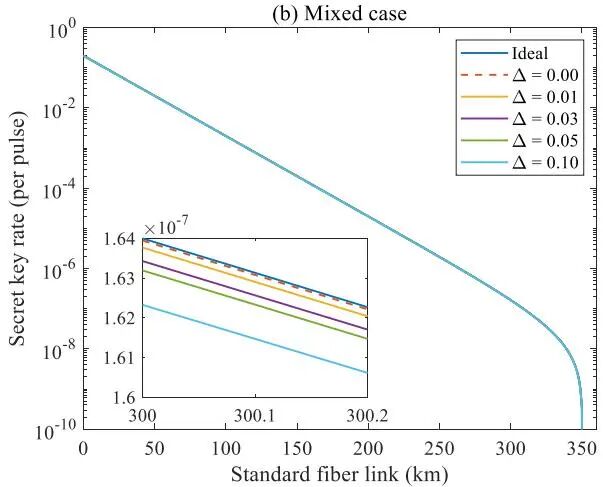
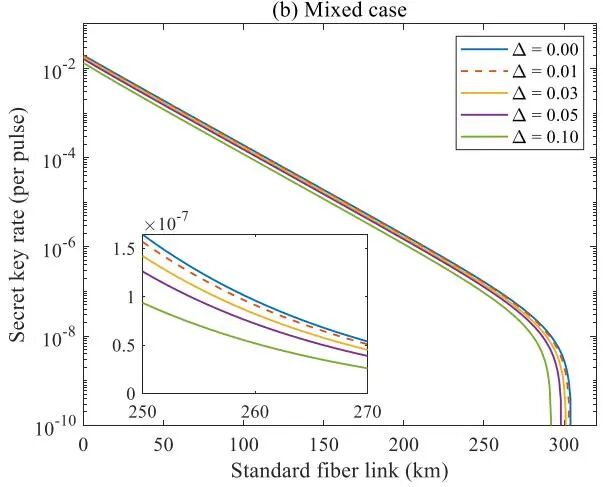
单光子QKD的仿真分两种情况。第一种是实际编码态仍为纯态,参数取表2的均值,但同时引入一个最大表征偏差 δ,模拟"态本身没问题、但测量它的时候有误差";第二种则把实际制备态设为混态,并且均值和标准差都带有最大表征偏差 Δ。两种情况下,仿真都在不同的传输距离上计算密钥率,并把子图放大到线性坐标以看清细节。
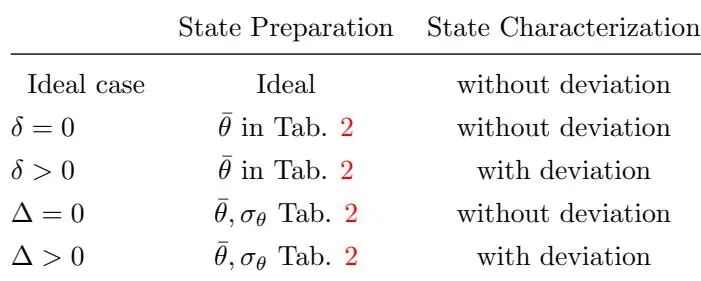
论文还专门列出了单光子QKD中不同设置的差异,方便读者看清每个变量到底改变了什么。
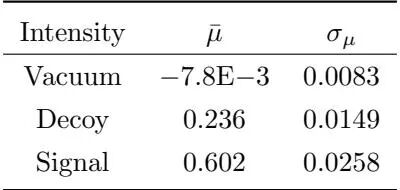
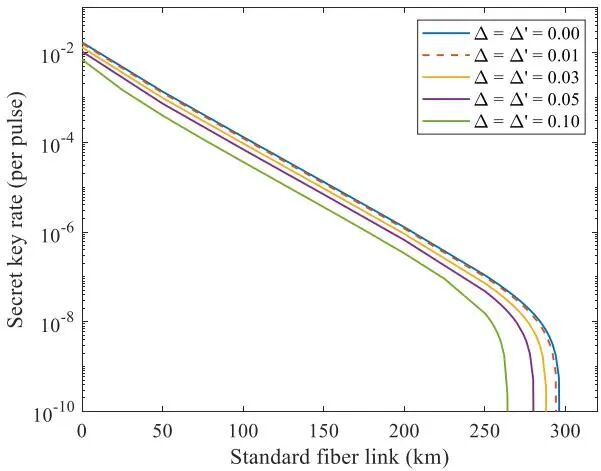
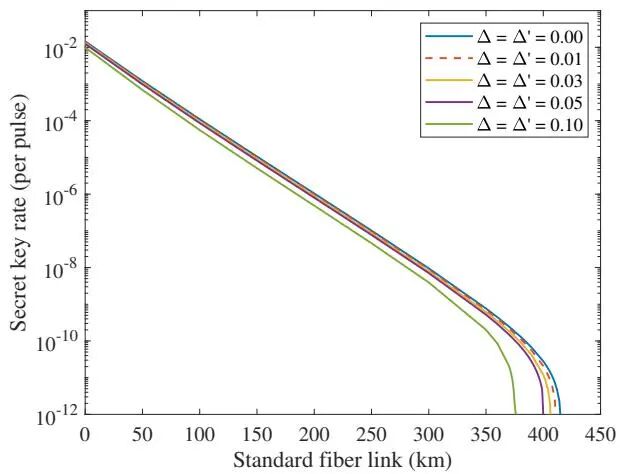
诱骗态QKD的仿真则把编码设为理想,只考察强度不完美与表征不完美:一种情形下信号态与诱骗态的强度固定为表3的均值、真空态强度设为0.01,但存在最大表征偏差 δ′;另一种情形下制备态按表3设为混态,均值与标准差都带最大表征偏差 Δ′。之所以这样切分,是为了把强度维度的影响单独隔离出来观察。
最关键的验证是把三类不完美同时打开:编码参数取表2、强度参数取表3,表征偏差同时作用在两组参数上。
曲线给出的结论相当直接:在从商用系统实测得到的参数水平下,考虑三类不完美后计算出的密钥率与理想条件下的密钥率高度接近,曲线之间的间隙很小。这说明方法所引入的保守性被压到了较低水平——它确实考虑了最坏情况,但最坏情况本身在这个参数范围内并不算太糟。
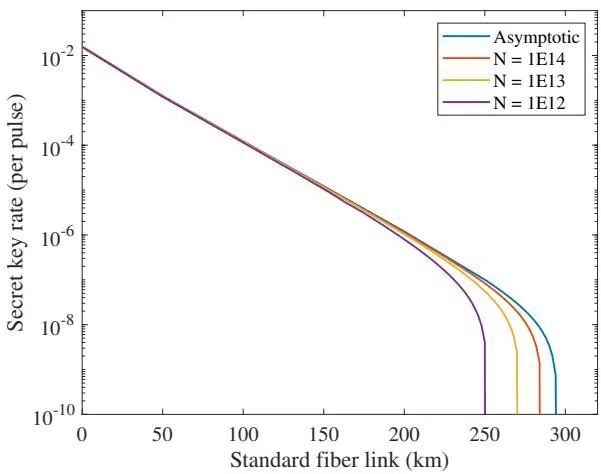
有限码长下的表现:250 km传输距离如何实现 前面几组曲线都属于渐进情形——默认脉冲数是无穷大,参数估计不会受统计涨落影响。但真实系统不可能无限发脉冲,一个晚上能发多少就是多少。所以论文还做了有限码长的分析:脉冲总数分别取 N = 1012 与 N = 1014,观察密钥率与渐进上界之间的距离。
结果有两个具体数字值得记住。当脉冲总数 N = 1012 时,最大安全传输距离可以达到250公里;而当脉冲总数提高到 N = 1014 时,在250公里以内,密钥率已经非常接近渐进极限的曲线。这两个数字说明,限制传输距离的主要因素并不是方法本身的保守性,而是有限码长带来的统计涨落——只要脉冲数提上去,性能就会向理论极限靠拢。
从工程角度看,250公里是一个有意味的门槛。城域QKD链路的典型跨度是几十公里,城际干线则在一两百公里量级。250公里的安全传输距离,意味着在现实光纤损耗和现实器件偏差下,跨城市部署已经有了理论支撑。
MDI-QKD的仿真则验证了框架在双源场景下的可用性。在编码、强度、表征三类不完美同时存在时,MDI-QKD依然能够维持较长的安全传输距离,说明这套方法不是只对单源协议有效的特例。
未来展望:侧信道与关联效应如何进一步突破 论文自己也在分析中明确列出了两条前提假设,这两条恰好指向了未来的改进方向。
第一条是量子比特假设
龙迷三问
这篇论文到底在解决什么问题? 信息工程大学与上海交大提出统一框架,用算子支配方法同时处理量子密钥分发的编码、强度调制与表征不完美,实测参数下密钥率逼近理想值,有限码长下最远传输250公里。这篇工作最值得看的点是什么? 在编码和表征不完美性下,密钥率几乎与理想情况重合,即使表征偏差δ=0.1时仍保持紧致。在强度不完美性下,密钥率随表征偏差增加而下降,但实际系统中强度表征精度可达0.01,此时密钥率与精确表征几乎相同。有限码长下,N=10^12时最大传输距离达250 km,N=10^14时在250 km内接近渐近极限,最远可达284 km。MDI-QKD中,即使Δ=Δ'=0.1,仍可支持超过375 km的传输距离。这篇工作的边界或风险在哪里? 优点:提出了统一的算子支配框架,同时处理编码、强度和表征不完美性;允许状态表征存在一定容差,降低了参数估计的保守性;适用于单光子QKD、诱骗态QKD和MDI-QKD;仿真结果紧致,接近理想情况。缺点:仍依赖于qubit假设,未考虑侧信道效应;未考虑连续制备量子态之间的关联;算子支配条件的构造在更复杂场景下可能需要进一步推广。如果你还有哪些想要了解的,欢迎在评论区留言或者讨论~ 龙哥点评
论文创新性分数: ★★★★☆
提出基于算子支配方法的统一安全分析框架,同时处理编码、强度调制及状态表征的不完美性,实现对量子密钥分发密钥率的紧致估计。实验合理度: ★★★★☆
密钥率(SKR)、最大传输距离、相位错误率、单光子计数率学术研究价值: ★★★★☆
提出基于算子支配方法的统一安全分析框架,同时处理编码、强度调制及状态表征的不完美性,实现对量子密钥分发密钥率的紧致估计;更关键的是问题定义是否可复用到同类任务。稳定性: ★★★☆☆
现有材料未提供充分的极端条件、重复运行或扰动测试,稳定性暂按中性评价。适应性以及泛化能力: ★★★☆☆
现有材料未完整展示跨数据集、跨场景或分布外实验,泛化能力仍需进一步验证。硬件需求及成本: ★★★☆☆
现有材料缺少完整训练资源、参数量、显存和推理时延信息,成本暂按中性评价。复现难度: ★★★☆☆
现有材料未确认完整代码、配置、数据处理脚本和权重是否齐备,复现难度暂按中性评价。产品化成熟度: ★★★☆☆
论文验证以研究实验为主,真实部署中的时延、成本、维护和异常场景仍需补充验证。可能的问题: 仍依赖于qubit假设,未考虑侧信道效应;未考虑连续制备量子态之间的关联;算子支配条件的构造在更复杂场景下可能需要进一步推广。
*本文仅代表个人理解及观点,不构成任何论文审核或者项目落地推荐意见,具体以相关组织评审结果为准。欢迎就论文内容交流探讨,理性发言哦~ 想了解更多原文细节的小伙伴,可以点击 "阅读原文", 查看更多原论文细节哦!
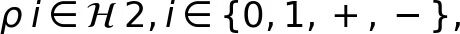
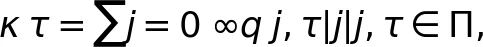
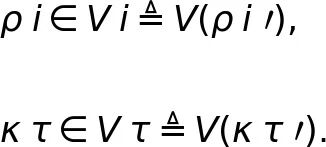
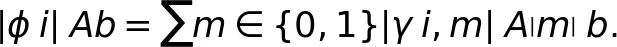
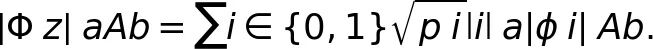
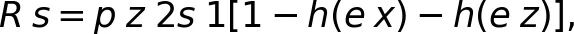
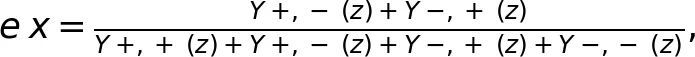
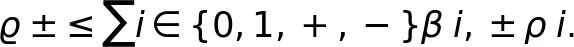
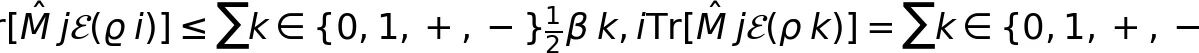
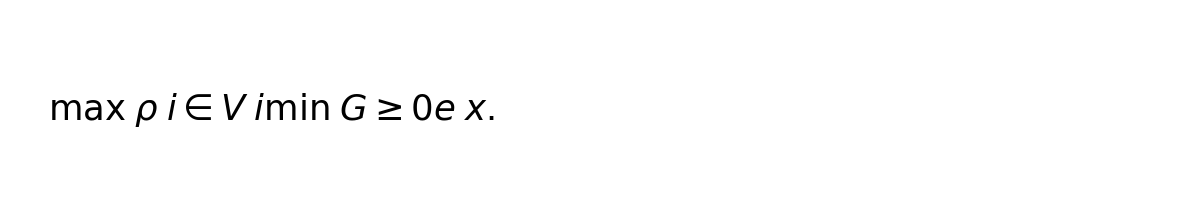
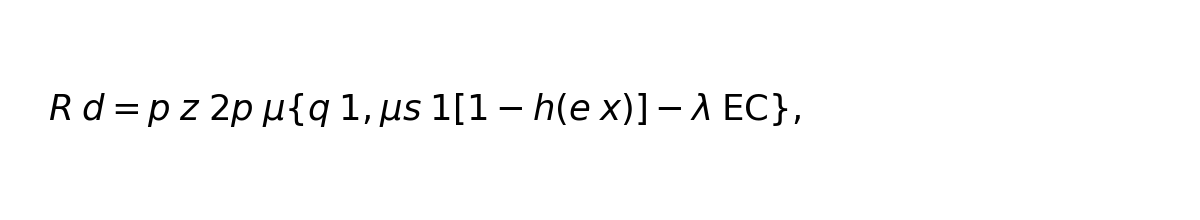
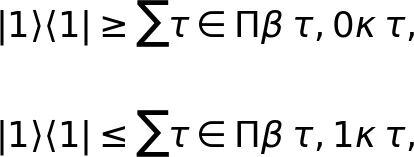
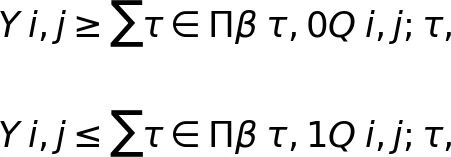
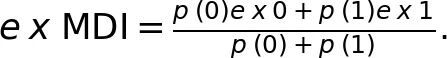
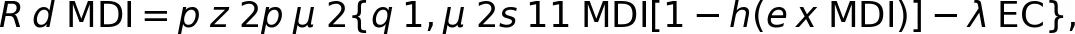

还没有公开留言,欢迎留下你的看法。