龙哥导读
AI替你干活,还能再找别的AI帮忙。任务分出去了,权限会不会也跟着一层层放大?韩国2026年11月6日公开的智能体零信任指南,把这个问题落到了具体规则上:下级助手的权限受上级约束,同时干活的多个助手,还要共同遵守上级的总额度。
这里的“智能体”,是能理解目标、安排步骤、调用工具完成工作的AI系统。它与只回答问题的聊天工具相比,多了一条关键路径:回答可以变成实际操作。查资料、改文件、调用企业服务,甚至向设备下达指令,都可能进入一段连续任务。
韩国科学技术信息通信部负责相关科技与数字政策,韩国互联网振兴院则是网络安全与互联网领域的公共机构。两家机构联合行业、学术与研究人员,分析已有安全指南并听取企业意见,发布了面向韩国企业的《智能体AI零信任指南》。它要回答的是:企业把工作交给AI后,怎样持续知道它正在做什么、允许它做到哪一步。
“零信任”在这里可以理解为:身份验过了,接下来的操作仍要按规则检查。龙哥觉得,这份指南最值得讲的,是把“AI有没有资格进入系统”,推进到了“AI进入之后,每一步有没有资格执行”。
一、登录成功之后,工作才刚开始
先看时间线。韩国在2024年12月发布过《零信任指南2.0》,为企业提供安全建设与分阶段改进的方法。2026年11月6日公开的新文件,在这套基础上补充智能体场景:既保留原来的安全框架,也增加自主行动、任务委派和人类介入的具体控制要求。
过去,企业已经会持续检查用户、设备和连接。智能体带来的变化,是一次授权之后,AI能自己接着规划好几步。它也可能把工作交给另一个AI,或从外部网页、检索结果和工具返回信息中接收新的内容。
这些内容既可能帮助它完成任务,也可能夹带改变任务方向的指令。指南因此要求把检查延伸到实际行动:这次工具调用是否符合任务目的?这个操作是否属于被委派的范围?几步操作连起来,会产生什么结果?
通行证解决“能不能进门”,行动规则解决“进门后能做什么”。这个区别很实在:同一个账号可能既能看记录,也能修改记录。把账号交给AI之后,企业仍然需要区分两种动作。
二、AI会分工,总额度不能跟着复制
指南提出,给智能体的自主行动空间,应限于完成任务所需的范围。一个助手再把任务交给下级助手时,下级的权限不能超过委派者;这条约束要沿着整条委派链保持。
更容易漏掉的是并发总量。指南专门讨论了支付金额、接口调用次数和资源使用量:单看每一次委派都在上级权限范围内,多个下级同时执行时,总额度仍可能被放大。因此,同时生效的下级执行额度,合计也要受上级总量约束。
用一个示意例子理解:上级任务获准使用100次服务调用,把工作分给两个助手时,如果两个助手各拿到100次额度,总承诺就变成200次。更合理的分配可以是各50次,也可以采用共享额度池;具体实现由企业系统决定。这个例子的数字只是用来解释总量约束。
工作可以拆分,授权总额不能因为多了几个执行者就被复制。对用多个AI并行查资料、处理订单或调用收费服务的团队,这比一句“请谨慎使用工具”更容易落实到系统规则。
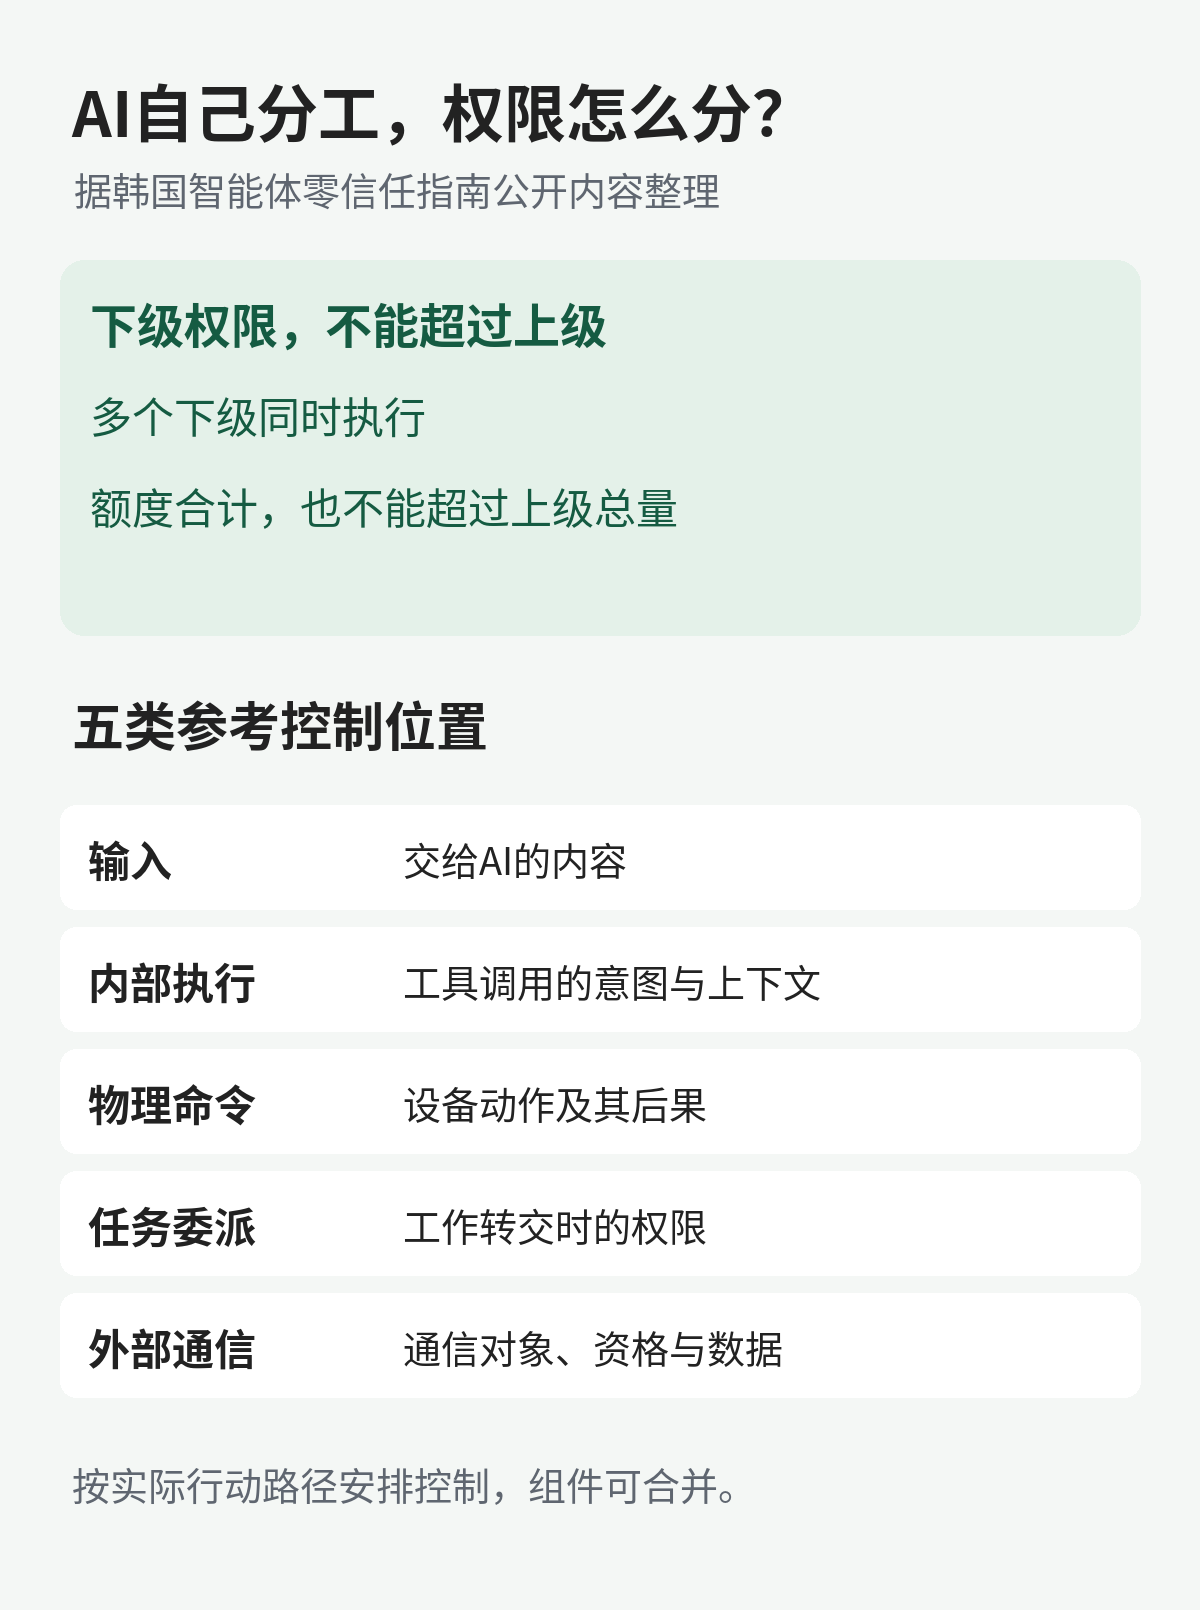
据指南公开内容整理的权限约束与五类控制位置。
三、哪些动作自动做,哪些动作交给人?
如果每一步都要求人工点击确认,AI就成了一个不停递申请单的助手。指南采取的是分级思路:看操作结果能否恢复,以及是否必须立刻执行,再选择相应的审批方式。
普通查询、可恢复的设置变更,与永久删除数据、驱动实际设备,产生的后果不同。指南把可逆性和实时性结合起来,要求对难以撤销的操作保留人的最终控制。能够及时介入时,由人明确批准;必须立即执行、来不及临时确认的场景,则依据人事先批准的政策执行。
把人工审批留给真正需要判断的动作,才有机会同时保住效率和责任。这种安排要求企业提前说清楚:谁能批准、批准什么、什么条件下有效,以及异常时怎样停下来。
指南还列出五类参考控制位置。输入环节检查交给AI的内容;内部执行环节检查工具调用的意图与上下文;物理命令环节关注设备动作及其后果;任务委派环节检查转交工作的权限;外部通信环节检查对方身份、通信资格和数据可信度。
五类位置是一张排查地图。企业可以扩展已有的控制机制,也可以增加新的控制点,一个实际组件还可以承担多种角色。要做的是找出本企业真正存在的行动路径,再决定在哪里拦、检查什么。
四、落地之前,先把“允许做什么”写清楚
这份文件是帮助企业引入和运营智能体的参考指南,面向韩国企业,推动自愿采用。它补充2024年的框架。文件公布的是控制原则与实施方法,实际的安全收益和工作效率,还要在各自系统中检验。
指南的实施章节要求,先确定采用智能体的业务流程、现有系统和资源,再定义每个智能体的行动范围、自主程度、操作分级以及审批责任人。随后形成分阶段计划,把目标、预算、负责团队与完成标准写下来。
进入运营阶段,既要观察异常行为,也要观察正常工作被错误拒绝的问题。权限过宽有风险,规则过紧同样会让工作卡住。指南提出持续监测、更新政策,并定期审视智能体的自主程度和使用状态。
后续值得看的,是三个具体结果:多助手同时工作时,总额度是否始终受控;高风险动作能否找到明确的审批记录;误拦截正常任务后,企业能否调整规则而保留必要控制。比起看系统装了多少道“安全门”,这些结果更接近真实使用体验。
龙哥点评
龙哥最看重的是这份指南把责任细化到了动作和委派链。AI越来越能干之后,企业要管理的已经包括它自己安排的下一步,以及它交给别人的下一步。
真正的工程代价,是把模糊的业务意图变成可以执行的规则。允许查看哪些数据?允许改到什么程度?多个助手共用多少资源?谁能为难以撤销的动作拍板?这些问题需要业务负责人、安全人员和开发者一起回答。
成熟的AI自动化,应让工作越分越清楚,也让权限越分越清楚。对准备把AI接进企业系统的团队,这份指南提供了值得参考的问题清单;真正有用的成果,则是把清单变成能运行、能追溯、能改进的具体控制。
主要参考资料
韩国科学技术信息通信部公告,附原始新闻资料
https://www.msit.go.kr/bbs/view.do?sCode=user&mPid=208&mId=307&bbsSeqNo=94&nttSeqNo=3187929
韩国互联网振兴院指南原文与下载入口;本文重点参考设计原则、控制位置和实施章节
https://www.kisa.or.kr/2060204/form?postSeq=25&page=1
本文解读韩国公开指南的控制原则与企业实施思路,文中额度示例为解释规则的示意;具体制度适用与系统效果以相关文件和实际部署为准。本文基于龙哥读论文PaperDaily数据库及PaperMiner的MCP进行汇总整理。

还没有公开留言,欢迎留下你的看法。