龙哥导读
Cursor这份调查里,龙哥最在意的不是恶意插件这个结果,而是它之前发生的事:旧编程记录里残留的访问密钥,把一次数据泄漏变成了继续进入其他系统的入口。AI越来越会写代码,我们也得重新看待它留下的“工作记录”。
2026年11月13日,AI编程工具Cursor公布安全事件调查更新。它把此前恶意Claude Code扩展事件的来龙去脉,连接到了供应商访问权限、历史编程记录和内部凭据。
这里有两个日期需要分清:恶意扩展在10月29日出现;11月13日的新信息,是Cursor完成两周调查后公开的攻击链条与影响范围。不是11月13日又发生了一次同样的攻击。
一把给供应商的钥匙,打开了什么?
Cursor提供AI编程和智能体工具;Fireworks则是为开发者提供AI模型运行、训练等服务的平台。两者在这份调查中的关系,不是同一个产品换了名字,而是客户与技术供应商之间的数据共享。
按Cursor的调查,攻击者获得了Cursor发给Fireworks的一把访问密钥。Cursor称,这把密钥由Fireworks泄漏,攻击者用它复制了双方共享的一个只读存储桶里的数据。
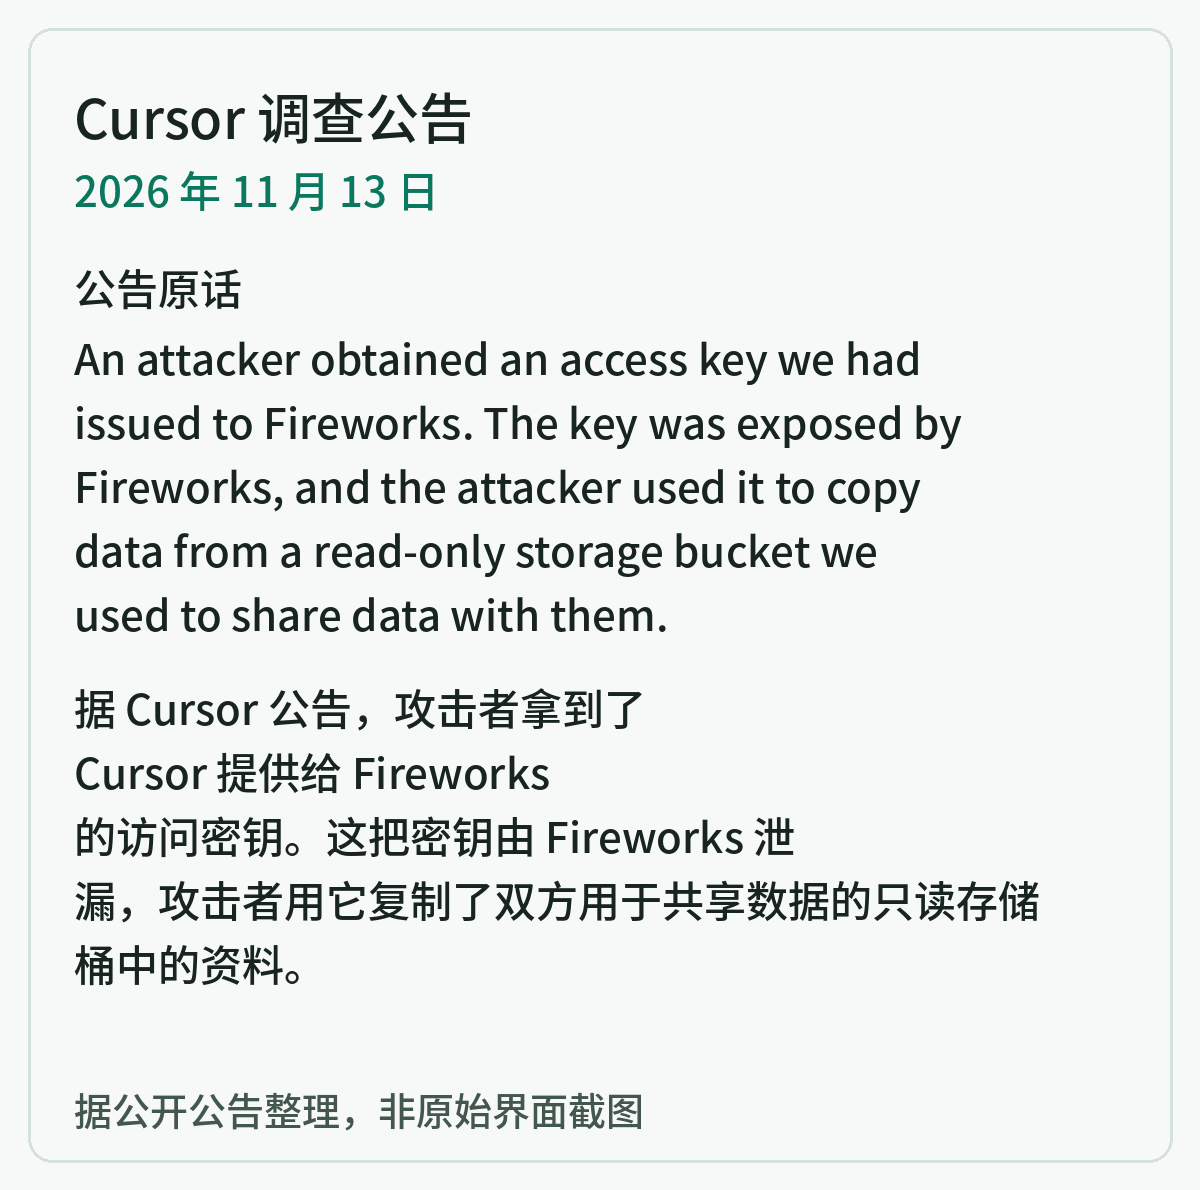
Cursor关于攻击入口的公告原话与中文翻译。
“只读”听起来很安全:不能修改文件,也不能把程序写进去。问题在于,读取到的数据本身,可能包含进入另一套系统的钥匙。如果仓库里放着门禁卡,允许别人看仓库,不等于门禁卡失去了作用。
Cursor说,这个存储桶主要包含2025年的部分编程智能体执行记录,来自未开启隐私模式、允许用于模型训练的会话。其中少量记录里的凭据没有被完整隐藏。官方给出的口径是:访问密钥暴露涉及不到0.01%的客户。
这不是说旧记录能直接控制所有人的电脑,而是说,攻击者拿到其中仍可使用的凭据后,可以尝试进入这些凭据原本有权访问的服务。风险从“文件被读走”,延伸到了“权限被拿去用了”。
数据泄漏怎样走到了扩展市场?
Cursor把后续过程描述为:攻击者从暴露的凭据继续进入部分内部使用的在线服务,再接触到一些归档的非生产代码仓库、客户支持数据、邮件沟通、使用指标和会话摘要。
随后,攻击者使用从内部数据中取得的凭据,把被篡改的Claude Code扩展副本放进了用于服务Cursor扩展市场的缓存。这个恶意副本不是Anthropic发布的,Open VSX源市场也没有出现该恶意包。问题发生在Cursor自己的分发环节。
按调查口径,10月29日请求特定缓存版本的用户中,最多5000人可能收到恶意构建;问题版本存在约11小时。这个数字是“可能收到问题版本”的上限,不是已经确认5000台设备全部被攻破。
这条链路值得开发团队记住:供应商的密钥、训练用的历史记录、内部服务凭据和扩展分发,本来是几项不同工作,却被串到了一起。单独检查“这个桶有没有写入权限”,覆盖不了整条链上的风险。
它也提醒我们,软件来源不只有“扩展叫什么名字”。原始发布方、分发平台和缓存环节,任何一处发生变化,都可能影响最终下载到的东西。看到熟悉的产品名,并不等于拿到的文件一定来自那个产品的开发者。
哪些数据受影响,哪些没有?
Cursor在11月13日公告中明确表示:隐私模式用户的提示词和代码未受影响。对于未使用隐私模式的用户,暴露的编程智能体执行记录涉及不到0.05%的用户,官方称已逐一通知这些用户。
注意,0.01%和0.05%讲的是两件事:前者是访问密钥暴露的客户比例,后者是编程执行记录暴露的用户比例。不要把它们相加,也不要用其中一个替代另一个。
官方还表示,暴露记录限于用于历史离线分析的存储;当前发送给Cursor的数据和实时流量、生产运行系统、官方客户端及其更新、客户代码仓库等不在本次受影响范围内。发行签名密钥也没有暴露。
这些范围说明来自Cursor的调查结论。Fireworks在11月9日的通报中另行确认,其事件涉及部分账号与账单信息,以及特定客户的不完整模型权重和数据集;还公布了权限收紧、网络隔离和数据访问控制等措施。两份公告可以交叉确认供应商确有数据安全事件,但各自的百分比和“未受影响”清单,仍按各自公告口径理解。
开发者该看哪几件事?
首先核对具体范围,而不是把所有Claude Code安装都算进去。Cursor的安全公告针对的是从其VS Code扩展市场安装或更新的2.1.312、2.1.313版本,以及指定时段和系统。符合范围时,应沿官方公告处理;仅卸载扩展可能不足以清除残留。
对负责团队安全的人来说,更重要的是检查自己的数据路径:哪些编程记录会保存?哪些会交给供应商?其中有没有可以继续使用的访问密钥?这些密钥能碰到多大的范围?这是四个不同问题,不是一句“数据只读”就能回答。
Cursor表示,已停用供应商密钥、迁移全部相关推理流量、撤销和轮换暴露凭据,并重建检查扩展市场。它还扩大了网络访问限制和敏感信息扫描。官方称最后观察到的攻击活动发生在11月1日,且已被拦截,后续仍持续监控。
后续值得看的是:受影响客户是否收到具体而可操作的通知,历史记录里的敏感信息怎样清理,供应商访问权限是否真正缩小,以及相同凭据能否继续跨越多套系统。这些比一句笼统的“已经加强安全”更能帮助用户判断改进。
龙哥点评
龙哥觉得,这份调查最有价值的地方,是把AI编程的安全问题从“模型会不会乱写代码”,拉回到了很具体的数据与权限。
智能体能做的事越来越多,留下的工作记录也会越来越丰富。对开发者而言,它们是排错线索;对产品团队而言,它们可能是改进模型的材料;可一旦里面混进有效凭据,它们也可能变成通向其他系统的地图和钥匙。
AI能力可以向前走,数据共享的权限却应该尽量收紧。让工具更能干,并不意味着要让每份历史记录、每个供应商账户都拥有更多访问权。这次公开的链条,让这个常识变得非常具体。
主要参考资料
Cursor,2026年11月13日调查更新
https://cursor.com/blog/security-incident-update
Cursor,原安全公告及处理范围
https://cursor.com/blog/claude-code-extension-security-notice
Fireworks,2026年11月9日调查更新(历史背景)
https://fireworks.ai/security/bulletins/october-2026-security-incident-update
IT之家,2026年11月14日报道
https://www.ithome.com/1/027/215.htm
本文基于龙哥读论文PaperDaily数据库及PaperMiner的MCP进行汇总整理。
更多论文解读、公开证据评分与评分依据:https://www.longzhangge.com/PaperDaily

还没有公开留言,欢迎留下你的看法。